模板类网站比起独立设计的网站来讲价格低的多,因为很多东西是已经做成的,成本就低很多!
开源模板网站,任意修改使用!服务好到没话说!模板建站经常被贴上服务差的标签,而紫石头完全打破这样的格局!
模板网站也有正规军!我们做的模板网站有永易搜CMS终身使用授权,正版系统、无惧侵权!
建站速度快,购买后简单修改即可投入使用。设计型网站正常需要10~20个工作日,而模板站只需要几个小时!
建站咨询电话
0371-56789-390
同样的维护力度,同样的服务器,有的网站就是更容易被入侵,这事儿主要出在程序上。
同样的维护力度,同样的服务器。有的网站程序就更容易被入侵,有的就安全。这是什么原因呢?主要就与网站程序底层有关系。有一些网站用的比较通用的、用户基数比较大的哪些CMS,这就很容易被人做成自动化入侵工具。
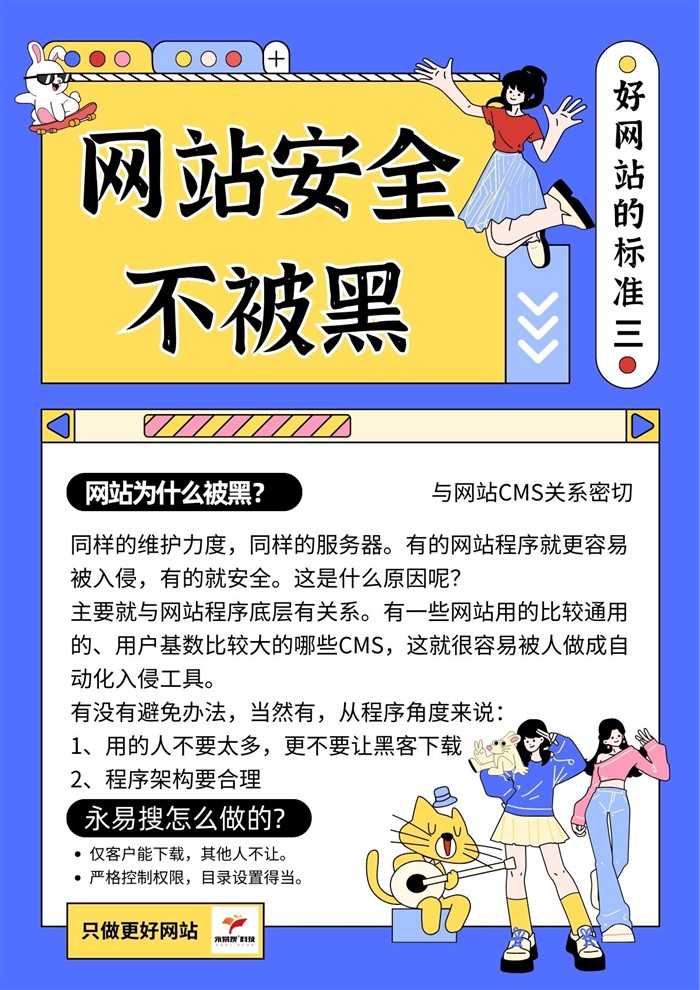
有没有避免办法,当然有,从程序角度来说:1、用的人不要太多,更不要让黑客下载;2、程序架构要合理。
仅客户能下载,其他人不让。严格控制权限,目录设置得当。
我们采用网站建设公司自主研发CMS的模式,只给自己客户使用,程序就安全了。因为黑客下载不到,用户基数也不大,黑客没理由也没有办法进行自动化攻击。更何况,我们有非常多的安全措施,比如:1、仅1~2个需要写入的目录,严格控制权限;2、后台和特殊目录名可以随时修改,黑客无法获得;3、深度伪静态隐藏真实目录和文件名。
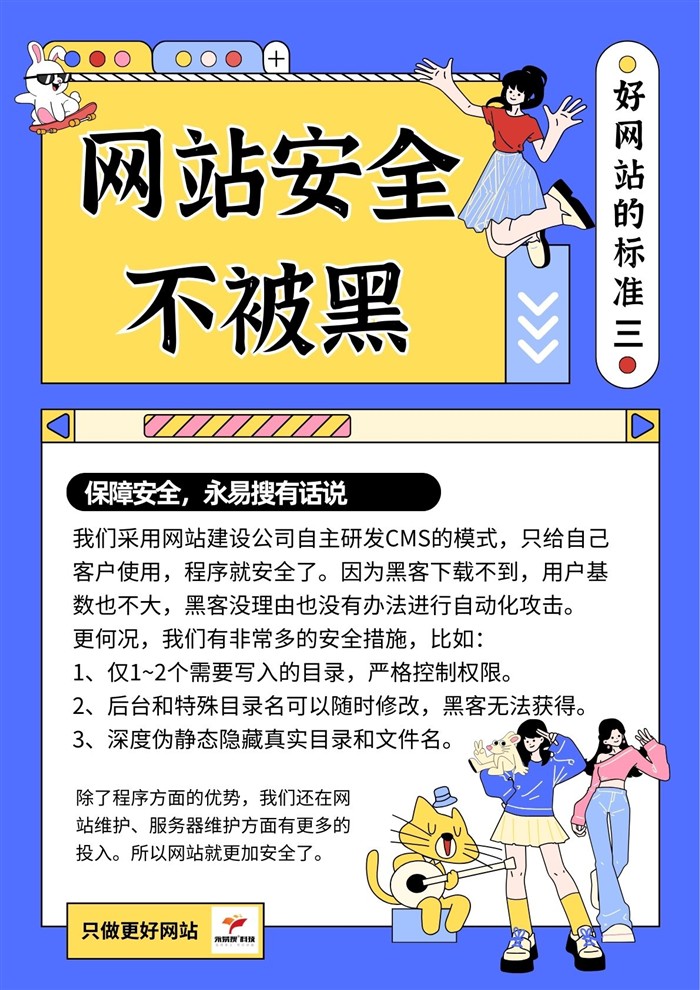
除了程序方面的优势,我们还在网站维护、服务器维护方面有更多的投入。所以网站就更加安全了。
十六年网站建设相关经验
一站式为您提供网站相关服务